
Э
Предзаказ 483 ₽ 765 ₽ −37%
Научитесь анализировать защищенность веб-приложений и находить в них уязвимости, практикуясь в роли пентестера. За 6 месяцев вы освоите процесс тестирования на проникновение: от первичной разведки и эксплуатации багов из списка OWASP Top 10 до составления официальных отчетов.
В программе разбираются прикладные инструменты вроде Burp Suite и SQLMap, а также подходы к безопасной разработке и интеграции DevSecOps-практик. Курс ориентирован на разработчиков, тестировщиков и системных администраторов, желающих сменить фокус деятельности или усилить экспертизу в области Application Security. Итогом обучения станут 9 реализованных проектов, включая комплексный аудит приложения, подтверждающие навыки поиска уязвимостей в реальных инфраструктурах.
 Продуктовый маркетолог. Часть 2/5 1 000 ₽ 17 500 ₽ −94%
 Инструменты начинающего руководителя 1 694 ₽ 30 000 ₽ −94%
 Интернет-Маркетолог. Часть 7 из 7 286 ₽ 14 000 ₽ −98%
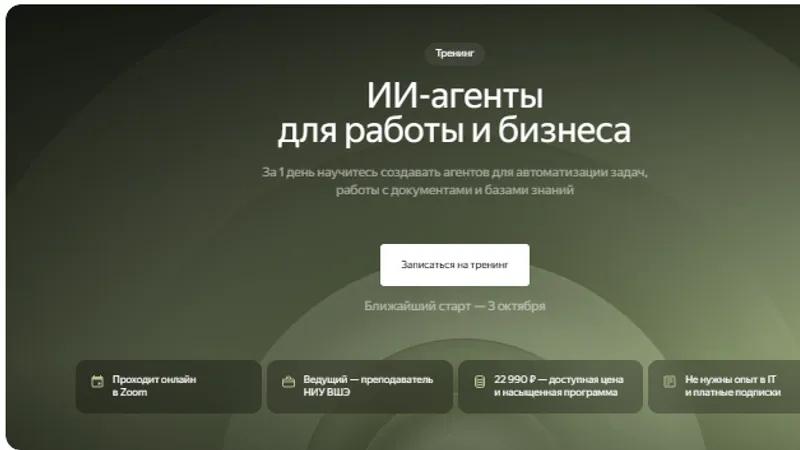 ИИ-агенты для работы и бизнеса 2 381 ₽ 22 990 ₽ −90%
 Android-разработчик. Часть 4 из 12 300 ₽ 16 500 ₽ −98%
 1С‑аналитик (6/8) 699 ₽ 14 500 ₽ −95%
 Python-разработчик Плюс. Часть 12 из 14 634 ₽ 11 475 ₽ −94%
 1С‑аналитик (8/8) 648 ₽ 14 500 ₽ −96%J Java-разработчик. Часть 8 из 10 500 ₽ 10 800 ₽ −95%
Отзывов пока нет. Будьте первым!

Этот курс сейчас в процессе организации складчины. Нажмите кнопку «Записаться» и ожидайте старта — вам придёт уведомление. Когда складчина стартует, в карточке курса будет указан актуальный взнос. Текущая цена пока в процессе формирования и может отличаться от финальной.
Да, мы стремимся, чтобы финальный взнос был не больше ≈10% от оригинальной цены курса. Чем больше участников записывается в складчину, тем ниже выходит взнос для каждого.
Нажмите кнопку «Записаться» и авторизуйтесь на сайте через email (через ту же почту, которую будете использовать для входа). В личном кабинете вас будут ждать инструкции, как пригласить других участников — чем больше людей записалось, тем быстрее стартует складчина и тем ниже взнос. Как только складчина готова к приобретению, вам придёт уведомление.
 Можно купить
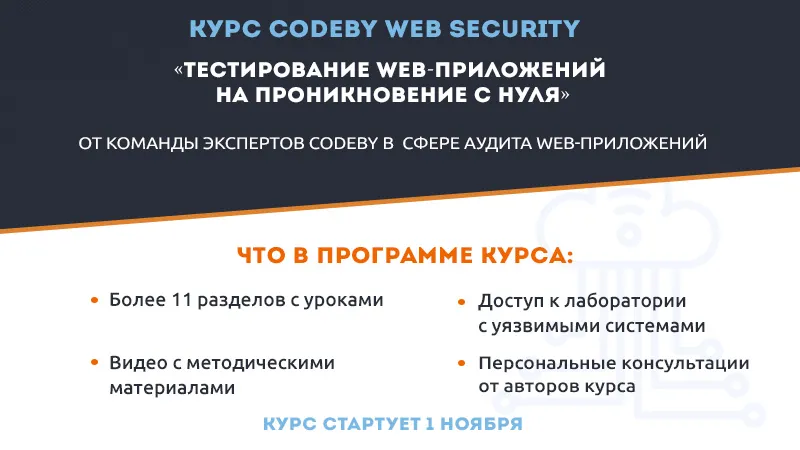 Предзаказ
 Можно купить
 Можно купить
 Можно купить
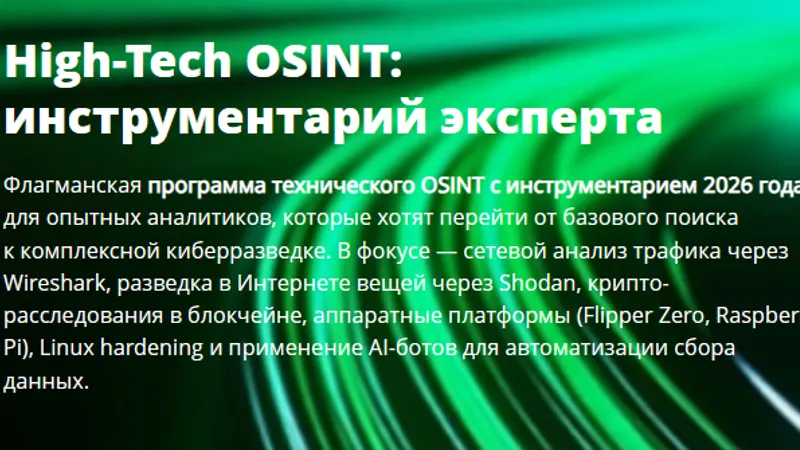 Предзаказ
 Предзаказ
 Предзаказ