
 Можно купить
410 ₽ 2 370 ₽ −83%
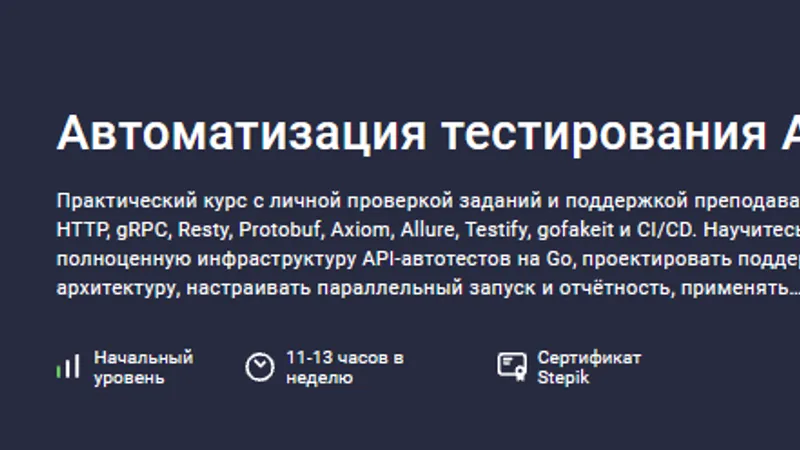
Интеграция инструментов безопасности в жизненный цикл разработки позволяет выявлять уязвимости на ранних этапах, а не после релиза. Этот курс предназначен для специалистов с опытом работы в DevOps, которые хотят автоматизировать защиту инфраструктуры и процессов доставки кода.
Программа фокусируется на практическом внедрении методологий Shift Left и Secure SDLC. Вы освоите настройку пайплайнов с применением SAST, SCA и DAST инструментов, научитесь защищать контейнеры и Kubernetes-кластеры с помощью CIS Benchmarks, а также настраивать системы централизованного управления доступом и секретами. В процессе обучения используются такие решения, как Vault, Keycloak, SonarQube, Trivy и Snyk. Итогом станет навык самостоятельного проектирования безопасных сред с применением фреймворков MITRE ATT&CK и Threat Modeling.
 Мидл Java-разработчик (часть 1 из 6) 1 460 ₽ 24 400 ₽ −94%
 Финансовый менеджмент 3 445 ₽ 94 000 ₽ −96%
 Data Science Bootcamp 1 188 ₽ 12 750 ₽ −91%
 Автоматизатор тестирования на Python 24 612 ₽ 105 000 ₽ −77%
 Алгоритмы для разработчиков. Часть 3 из 4 358 ₽ 10 400 ₽ −97%
 Автоматизация тестирования на Java (2026) 17 243 ₽ 88 200 ₽ −80%
 Как стать инженером по тестированию. Часть 1/4 1 204 ₽ 15 000 ₽ −92%
 Алгоритмы для разработчиков. Часть 2 из 4 370 ₽ 10 400 ₽ −96%
 Python-разработчик. Часть 6 из 9 138 ₽ 11 000 ₽ −99%
 React-разработчик 1 000 ₽ 59 250 ₽ −98%
 Инструменты начинающего руководителя 1 694 ₽ 30 000 ₽ −94%
 Управление командой. Часть 2/4 678 ₽ 17 000 ₽ −96%
Отзывов пока нет. Будьте первым!

Этот курс сейчас в процессе организации складчины. Нажмите кнопку «Записаться» и ожидайте старта — вам придёт уведомление. Когда складчина стартует, в карточке курса будет указан актуальный взнос. Текущая цена пока в процессе формирования и может отличаться от финальной.
Да, мы стремимся, чтобы финальный взнос был не больше ≈10% от оригинальной цены курса. Чем больше участников записывается в складчину, тем ниже выходит взнос для каждого.
Нажмите кнопку «Записаться» и авторизуйтесь на сайте через email (через ту же почту, которую будете использовать для входа). В личном кабинете вас будут ждать инструкции, как пригласить других участников — чем больше людей записалось, тем быстрее стартует складчина и тем ниже взнос. Как только складчина готова к приобретению, вам придёт уведомление.
Можно купить  Предзаказ
 Предзаказ
 Предзаказ
 Можно купить
 Можно купить
 Можно купить
 Можно купить
 Можно купить
 Можно купить