
 Предзаказ
1 502 ₽ 69 000 ₽ −98%
Этот курс представляет собой комплексное руководство по проектированию и внедрению безопасных корпоративных систем на базе искусственного интеллекта. Программа разработана для специалистов, которые сталкиваются с ограничениями при использовании публичных ИИ-сервисов из-за специфики данных, но стремятся внедрить современные технологии в бизнес-процессы. Основная цель обучения — научить слушателей выстраивать архитектуру, которая сочетает мощь передовых нейросетей с бескомпромиссной защитой конфиденциальной информации.
В ходе обучения вы перестанете принимать решения о безопасности «на глаз». Вы научитесь проводить глубокую классификацию данных, определяя, какие из них требуют локальной обработки, какие можно обезличить для отправки во внешние модели, а какие должны оставаться строго внутри закрытого контура компании. Курс дает четкое понимание того, как использовать сильные внешние модели для анализа закрытых документов, применяя методы деперсонализации: имена, суммы и реквизиты будут автоматически заменяться до отправки и возвращаться в готовый результат, обеспечивая сохранность коммерческой тайны.
Особое внимание уделено технической стороне вопроса: вы научитесь подбирать и запускать открытые модели на собственном железе, оценивая возможности оборудования и необходимость квантизации. Вы освоите процесс переноса моделей на серверы, настройку доступа для сотрудников и интеграцию с внутренними базами знаний. Важной частью программы является обучение «вайбкодингу» внутри защищенного контура, включая работу с Claude Code, что позволяет создавать корпоративные приложения, не передавая наружу исходный код, конфигурации и секретные ключи.
Курс уникален тем, что фокусируется на выборе архитектуры, а не на изучении одного конкретного инструмента. Вы научитесь обосновывать каждое решение перед службой безопасности, используя готовые схемы разграничения прав и защиты данных. Практическая направленность обучения гарантирует, что к концу курса вы не просто получите теоретические знания, но и спроектируете полноценную систему под ваш реальный рабочий кейс. Вы научитесь балансировать между стоимостью, качеством работы ИИ и требованиями безопасности, что позволит компании уверенно использовать современные технологии без риска утечек. Итогом обучения станет готовый проект защищенного контура, который вы сможете аргументированно защитить перед руководством или службой безопасности, понимая, где хранятся данные, кто имеет к ним доступ и как эффективно управлять затратами на инфраструктуру.
Модуль 1. Данные, риски и право Урок 1. Что происходит с данными внутри публичных сервисов, интерфейсов и корпоративных решений, где они хранятся и как утекают. Урок 2. Персональные, конфиденциальные, коммерческие и государственные данные: как отличить и что требует особого режима. Урок 3. Юридическая сторона: что допустимо передавать, ответственность компании, внутренние политики. Ты классифицируешь любой рабочий документ и понимаешь, какая обработка для него допустима Модуль 2. Деперсонализация и безопасная работа с внешними моделями Урок 7. Когда локальная модель действительно нужна, а когда задача решается проще. Урок 8. Классы открытых моделей, контекстное окно, лицензии. Урок 9. Железо и квантизация: сколько памяти требует модель каждого размера, когда хватает ноутбука, а когда нужен сервер. Урок 10. Практика: подбор и запуск модели на своей машине. Ты запускаешь модель локально и понимаешь границы своего железа Модуль 3. Локальные и открытые модели Урок 11. Виртуальные, выделенные серверы и облачные видеокарты: что выбрать под задачу и как рассчитать стоимость. Урок 12. Развертывание модели на сервере, хранение, обновление, резервные копии, мониторинг. Урок 13. Безопасный доступ: сетевой контур, шифрование, закрытые точки входа, корпоративная авторизация. У тебя есть схема: сотрудник → защищенный доступ → сервер компании → локальная модель → внутренние данные Модуль 4. Серверы и корпоративный контур Урок 11. Виртуальные, выделенные серверы и облачные видеокарты: что выбрать под задачу и как рассчитать стоимость. Урок 12. Развертывание модели на сервере, хранение, обновление, резервные копии, мониторинг. Урок 13. Безопасный доступ: сетевой контур, шифрование, закрытые точки входа, корпоративная авторизация. У тебя есть схема: сотрудник → защищенный доступ → сервер компании → локальная модель → внутренние данные Модуль 5. Вайбкодинг внутри защищенного контура Урок 14. Чем разработка с ИИ-помощником в защищенном контуре отличается от обычной. Урок 15. Claude Code как основной рабочий инструмент: настройка окружения, работа на удаленном сервере, ограничение доступов, безопасная работа с ключами и секретами, контроль действий агента. Урок 16. Практика: собрать приложение, которое работает с локальной моделью и закрытыми данными. Ты собираешь корпоративные приложения, не отдавая наружу код, конфигурации и секреты Модуль 6. Данные, доступы и безопасность Урок 17. Подключение внутренних документов и баз знаний, роли и права пользователей, принцип минимальных привилегий, отзыв доступа. Урок 18. Безопасное хранение документов, истории запросов, ключей и токенов. Основные угрозы ИИ-систем и защита от них. Урок 19. Практика: аудит готового решения на точки утечки. Ты разграничиваешь доступы между отделами и закрываешь уязвимости до того, как ими воспользуются Модуль 7. Гибридные архитектуры и проектирование решения Урок 20. Маршрутизация запросов, локальная классификация данных, сочетание внутреннего поиска и внешней модели, баланс безопасности, качества и стоимости. Урок 21. Государственные и регулируемые данные: ограничения и допустимые сценарии. Урок 22. Итоговый практикум: проект защищенного контура под свой кейс с обоснованием каждого решения. Ты выходишь с готовым проектом архитектуры под конкретную задачу бизнеса
 Подработка с ИИ для каждого: от текстов до чат-ботов для бизнеса 8 805 ₽ 59 900 ₽ −85%
 Вайб-кодинг с OpenClaw 2 085 ₽ 29 900 ₽ −93%
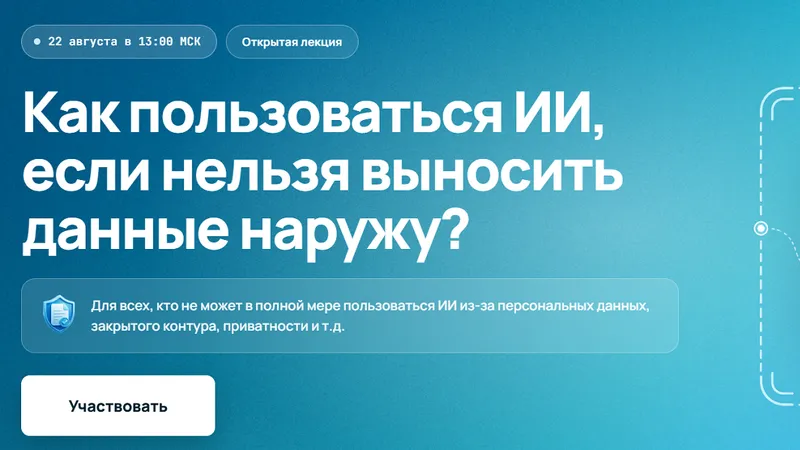 Как пользоваться ИИ если нельзя выносить данные наружу 80 ₽ 499 ₽ −84%
 Нейросети для здоровья 1 520 ₽ 24 900 ₽ −94%
 Практический курс по вайб-кодингу на claude code 724 ₽ 29 900 ₽ −98%
Отзывов пока нет. Будьте первым!

Этот курс сейчас в процессе организации складчины. Нажмите кнопку «Записаться» и ожидайте старта — вам придёт уведомление. Когда складчина стартует, в карточке курса будет указан актуальный взнос. Текущая цена пока в процессе формирования и может отличаться от финальной.
Да, мы стремимся, чтобы финальный взнос был не больше ≈10% от оригинальной цены курса. Чем больше участников записывается в складчину, тем ниже выходит взнос для каждого.
Нажмите кнопку «Записаться» и авторизуйтесь на сайте через email (через ту же почту, которую будете использовать для входа). В личном кабинете вас будут ждать инструкции, как пригласить других участников — чем больше людей записалось, тем быстрее стартует складчина и тем ниже взнос. Как только складчина готова к приобретению, вам придёт уведомление.
Предзаказ  Можно купить
 Можно купить
 Предзаказ
 Можно купить
 Предзаказ
 Предзаказ
 Предзаказ
 Можно купить
 Предзаказ
 Предзаказ
 Предзаказ