

C
Можно купить 808 ₽ 4 000 ₽ −80%
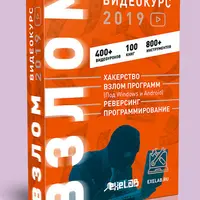
Исследователям программ и системным разработчикам предлагается глубокое погружение в реверс-инжиниринг и анализ защитных механизмов ПО. Материал представляет собой набор видеоуроков и специализированных инструментов, структурированных для обучения взлому защиты программного обеспечения и изучению их внутренней логики. Вы освоите методы работы с отладчиками и дизассемблерами, разберете принципы устройства защиты исполняемых файлов и получите готовую базу инструментов для проведения прикладных исследований кода.
Отзывов пока нет. Будьте первым!

Это не розничная цена — это ваш взнос в складчину. Мы собираем группу участников и делим между ними стоимость официального доступа: каждый платит только свою долю, а получает весь материал. Чем больше участников, тем меньше взнос. После того как сумма собрана, мы оформляем официальный доступ и раздаём материалы всем, кто участвовал.
Нажмите кнопку «Получить доступ» на этой странице и следуйте инструкциям. Вас переведёт на форму оплаты — доступны все современные способы (карта, СБП, электронные кошельки). После оплаты на почту придёт письмо с доступом: материалы выдаются в разделе «Мои складчины» на нашем основном сайте skladchik.org. Учтите: в России skladchik.org открывается только через ускоритель интернета (VPN) — настроить его можно за пару минут по инструкции на skladchik-kak-voiti.online.
Да, конечно. Все материалы — видео, PDF, дополнительные файлы — можно скачать к себе на компьютер и пользоваться ими сколько угодно, без ограничений по времени. Ссылки остаются активными в вашей библиотеке «Мои складчины».
 Можно купить
 Можно купить
 Можно купить
 Можно купить
 Можно купить